Maximilian Krieg
Wissen, Technik & Erfahrungen
Wissen, Technik & Erfahrungen
Wissen, Technik & Erfahrungen

pkiview.msc ist ein MMC-Snap-In, das speziell für die Überwachung und Verwaltung von Active Directory Certificate Services (AD CS) entwickelt wurde. Es ist Teil der Windows Server-Rolle für Zertifikatdienste und wird meist auf der CA selbst oder auf einem Administrations-Host genutzt.
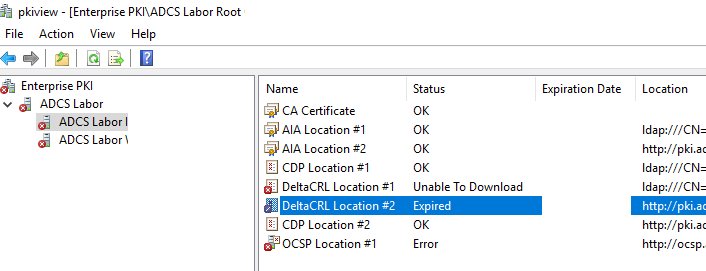
Es dient dazu, den Gesundheitszustand einer Windows-PKI zu überprüfen und Probleme wie abgelaufene Zertifikate, CRL-Veröffentlichungsfehler oder OCSP-Fehler schnell zu identifizieren.
Wichtige Funktionen von pkiview.msc:
Direkt über „Ausführen“ oder PowerShell starten:
pkiview.mscWichtige Befehle / Alternativen in PowerShell:
#Alle Enterprise CAs im Forest anzeigen
Get-ADObject -LDAPFilter "(objectClass=pKIEnrollmentService)" -SearchBase "CN=Configuration,DC=deinforest,DC=local"

#CA Zertifikate abrufen
certutil -viewstore CA

#CRL prüfen (lokale CRL)
certutil -dump "PfadZurCRL.crl"

#Zertifikatketten überprüfen
certutil -verify "PfadZuZertifikat.cer"

#OCSP Responder prüfen
certutil -urlfetch -verify "PfadZuZertifikat.cer"
Typische Fehler, die pkiview.msc anzeigt:
| Fehler | Bedeutung | Lösung |
|---|---|---|
| CRL expired | CRL ist abgelaufen | Neue CRL veröffentlichen: certutil -crl |
| AIA/CDP unreachable | CRL oder AIA Pfad nicht erreichbar | IIS / Fileshare / LDAP überprüfen |
| CA Certificate Expiring | CA Zertifikat läuft bald ab | CA Zertifikat erneuern |
| Delta CRL missing | Delta CRL wurde nicht veröffentlicht | Delta CRL Publishing aktivieren |

